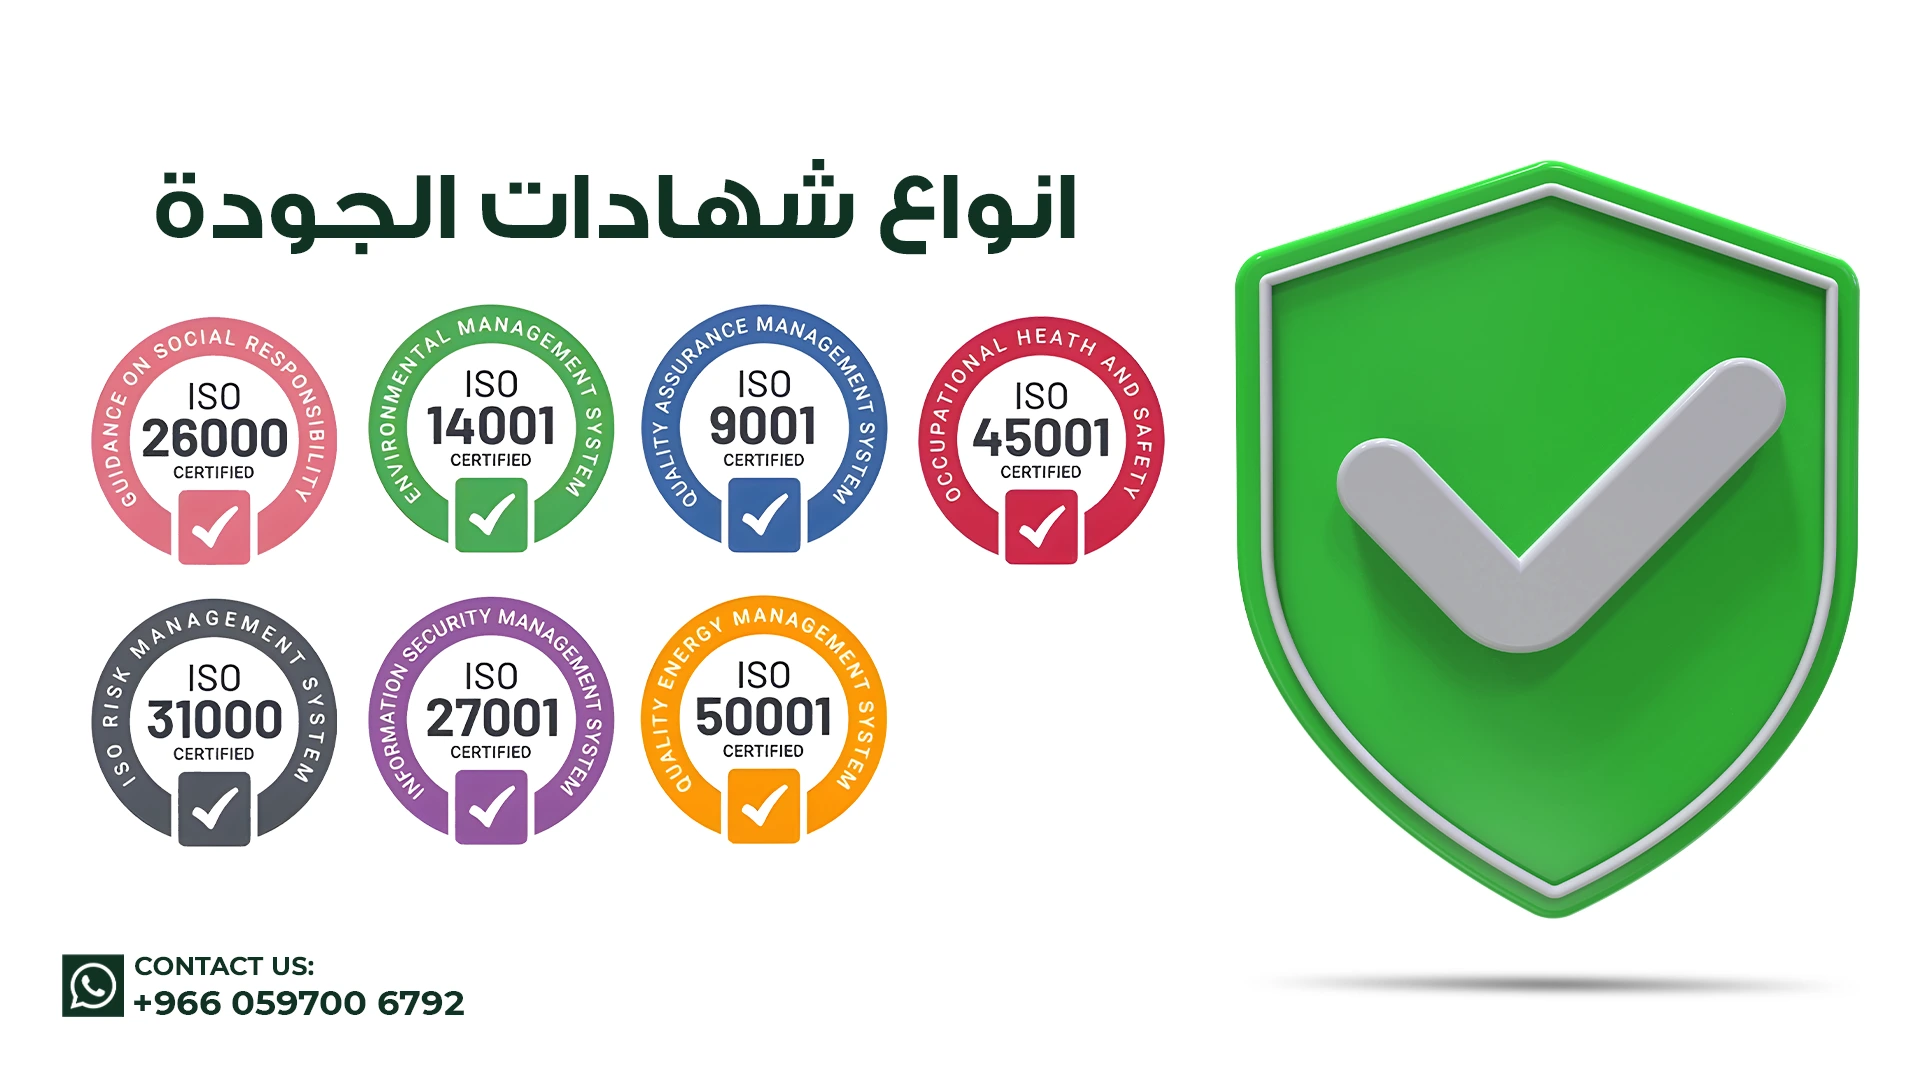
تطبيق أهم معايير أيزو لتقييم الأنظمة المعلوماتية يعتبر من أهم الوسائل التي يمكن من خلالها ضمان مدى قوة وموثوقية أمن المعلومات في الشركات والمؤسسات لاسيما التي تعتمد على معالجة بيانات العملاء السرية والحساسة، في هذا الإطار؛ سوف يتم التطرق فيما يلي إلى توضيح ما هي أهم معايير وأنظمة الأيزو المتعلقة بتقييم قوة واحترافية الأنظمة المعلوماتية وأهميتها بالتفصيل.
ما هي معايير الأيزو؟
تعتبر معايير الأيزو من أهم وأبرز المعايير الدولية المعتمدة على مستوى عالمي لمساعدة المؤسسات والشركات على تطبيق أفضل معايير الجودة والتميز المؤسسي والإداري، وذلك من خلال وضع إطارات بمبادئ ومتطلبات محددة ومرنة تسمح لكل الشركات والمؤسسات من أي قطاع أو مجال وبأي حجم أيضًا من تطبيقها بما يتناسب مع أهدافها وتطلعاتها، ويذكر أن تلك المعايير تصدر بشكل رئيسي من منظمة الأيزو الدولية لتوحيد المقاييس International Organization for Standardization (iso) في مواصفات محددة بالاعتماد على صفوة الخبراء على مستوى العالم.
ما المقصود بـ أهم معايير أيزو لتقييم الأنظمة المعلوماتية
من بين معايير الأيزو المتعددة، تبرز مجموعة من اهم معايير ايزو لتقييم الانظمة المعلوماتية التي ينبغي على أي مؤسسة ترغب في حماية أمن المعلومات بها واكتساب ثقة عملائها من تطبيق واحدًا على الأقل من تلك المعايير، ومها:
معيار ايزو 27001
معيار أيزو 27001 لإدارة أمن المعلومات هو أشهر واهم معايير ايزو لتقييم الانظمة المعلوماتية، حيث يركز على سرية وسلامة وتوافر المعلومات، كما يساعد المؤسسات على تحديد أبرز المخاطر التي تهدد أمن المعلومات، من ثم؛ وضع استراتيجية فعالة ومناسبة للحد منها، بشكل يضمن للمؤسسة حماية بيانات العملاء وبيانات المؤسسة ذاتها أيضًا من الاختراق أو السرقة أو الضياع، ويستخدم معيار ISO 27001 على نطاق واسع في شركات التقنية، البنوك، شركات الاتصالات، وكذلك في المؤسسات والجهات الحكومية.
معيار أيزو 27002
يعتبر معيار ISO 27002 مكملًا لمعيار ISO 27001، حيث يقدم إرشادات متكاملة حول أفضل ممارسات وضوابط أمن المعلومات كما يركز على الجانب التشغيلي خصوصًا أمن الشبكات، إدارة الحوادث، لذلك يعد معيار أيزو 27002 أكثر فعالية في تقييم الأمن المعلوماتي.
معيار أيزو 20000
معيار ISO/IEC 20000-1:2018 هو المعني بتطبيق نظام إدارة خدمات تكنولوجيا المعلومات، حيث يركز على قياس جودة وفعالية خدمات تكنولوجيا المعلومات المقدمة سواء داخل المؤسسة أو لعملائها.
معيار أيزو 25010
يساعد استخدام ISO 25010 على تقييم جودة الأنظمة المعلوماتية والبرمجيات المستخدمة في المؤسسة وذلك فيما يخص مدى جودتها وموثوقيتها بالإضافة إلى درجة الأمان وقوة الأداء والموثوقية أيضًا، ويعتبر من أهم المعايير التي يمكن الاعتماد عليها عند تطوير أو تطبيق نظام أمن معلومات جديد.
معيار الأيزو 22301
يعتبر معيار الأيزو 22301 من اهم معايير ايزو لتقييم الانظمة المعلوماتية لأنه معني بتحديد مدى قدرة الأنظمة المعلوماتية على الاستمرارية في دعم أمن المعلومات داخل المؤسسات لاسيما من خلال تقييم مدى قوته أثناء الحوادث أو الكوارث المعلوماتية لحماية المؤسسة من المخاطر المترتبة عليها.
معيار أيزو 38500
يشير خبراء الأيزو أيضًا إلى أن معيار 38500 من اهم معايير ايزو لتقييم الانظمة المعلوماتية الصادرة من ISO لأنه يهتم بحوكمة عملية إدارة أمن المعلومات، ويركز على دور الإدارة العليا في التأكيد على استخدام الأنظمة المعلوماتية بشكل مسؤول وفعال في نفس الوقت.
معيار أيزو 9001
على الرغم أن نظام أيزو 9001 خاص بتطبيق نظام إدارة الجودة بشكل عام في المؤسسة؛ إلا أنه مفيد أيضًا في التأكيد على أن الأنظمة المعلوماتية في المؤسسة تتبع إجراءات أمن معلومات موثقة وتلبي احتياجات وتطلعات العملاء وتضمن رضاهم.
فوائد تطبيق معايير ايزو لتقييم الانظمة المعلوماتية
من المؤكد أن تطبيق اهم معايير ايزو لتقييم الانظمة المعلوماتية يمنح المؤسسة عدد لا حصر له من الفوائد والمزايا، من أبرزها، ما يلي:
- تعزيز أمن المعلومات وحماية البيانات بالمؤسسة من خلال تقليل مخاطر الاختراقات الإلكترونية، وحماية البيانات الحساسة من الضياع أو التلاعب أو الوصول غير المصرح به إليها.
- تساعد على تقييم مدى جودة وكفاءة الأنظمة المعلوماتية، مع العمل على إجراء التحسين أو الإجراءات التصحيحية اللازمة لضمان قوة أداء وموثوقية نظام أمن المعلومات بالمؤسسة.
- تساعد تلك المعايير أيضًا خصوصًا أيزو 20000 على تحسين إدارة خدمات تقنية المعلومات وتقليل الأخطاء والأعطال بشكل يحقق رضا وثقة العملاء.
- تعزيز ثقة العملاء والشركاء وأصحاب المصالح في المؤسسة خصوصًا إذا كانت تعالج بيانات غاية في السرية والحساسية.
- يساعد تطبيق أنظمة تقييم الأنظمة المعلوماتية أيضًا خصوصًا أيزو 27001 في تحقيق الامتثال الكامل للقوانين والتشريعات المحلية والدولية المنظمة لكل ما يخص إدارة أمن المعلومات في المؤسسات.
- كما تساعد تلك المعايير أيضًا على حماية المؤسسة من المخاطر المعلوماتية المحتملة وتوفير استراتيجيات وآليات فعالة للتعامل معها والتصدي لها أيضًا بشكل استباقي، أي قبل حدوثها.
ولا شك أيضًا أن تطبيق اهم معايير ايزو لتقييم الانظمة المعلوماتية لاسيما في المؤسسات التي تعتمد بشكل رئيسي على بيانات العملاء خصوصًا البنوك والمصارف وشركات الاتصالات والشركات التقنية والجهات الحكومية وغيرها سوف يُعزز من ثقة المستثمرين بها ويفتح أمامها الطريق أمام المزيد من فرص التعاون والنمو المثمرة على المستويين المحلي والإقليمي.
قد يهمك: شركات استشارات الأيزو في السعودية | تأهيل الشركات للحصول على الايزو
دور MQM في تطبيق معايير الأيزو لتقييم الأنظمة المعلوماتية
تعد شركة صناع الجودة الحديثة MQM في السعودية واحدة من كبرى الشركات المتخصصة في تقديم الاستشارات وتأهيل الشركات لتطبيق معايير الأيزو ومن بينها المعايير الخاصة بتقييم الأنظمة المعلوماتية مثل ISO 27001، ISO 25010 ، ISO 20000 وISO 38500، حيث أننا بخبرة تتجاوز ما يزيد عن 20 عامًا، واعتمادنا على فريق من كبار المستشارين والمدققين المعتمدين، نستطيع أن نساعد المؤسسات على تقييم أنظمتها وتحسين أدائها الأمني والتقني، وضمان الالتزام بالمعايير والقوانين المحلية والدولية المتعلقة بهذا الشأن أيضًا.
كما نقدم حلول عملية لإدارة المخاطر بهدف رفع جودة الخدمات، وتعزيز استمرارية الأعمال، مع دعم كامل لتأهيل الشركات لاجتياز أي مراجعات خارجية والحصول على شهادة الأيزو لاحقًا من جهات منح معتمدة بثقة وسهولة ومن أول مرة أيضًا.
كما نطمئن عملائنا الكرام أننا نقدم لهم كل أوجه الدعم اللازمة حتى يتمكنوا من الحصول على شهادات الأيزو في أقل وقت ممكن مع تقديم الدعم أيضًا بعد الحصول على شهادة الأيزو لتحديث وتطوير أنظمة الأيزو بها، وكل ذلك مقدم بأسعار مناسبة تمامًا غير مبالغ بها وفي متناول الجميع.
الأسئلة الشائعة حول أهم معايير أيزو لتقييم الأنظمة المعلوماتية
ما هو معيار آيزو 27001؟
معيار ISO 27001 هو المعيار الدولي الرسمي الصادر من المنظمة الدولية لتوحيد المقاييس ISO لتطبيق نظام إدارة أمن المعلومات وفقًا لأعلى مبادئ الدقة والاحترافية في المؤسسات.
ما الفرق بين ISO 27001 و 27701؟
يعتبر معيار أيزو 27001 أكثر شمولية من معيار أيزو 27701، حيث يركز الأخير على الخصوصية فقط، ولذلك فهو بمثابة امتداد لمعيار ISO 27001 وليس بديلًا له.
ما هي معايير ISO 9001 و ISO 14001 و ISO 45001؟
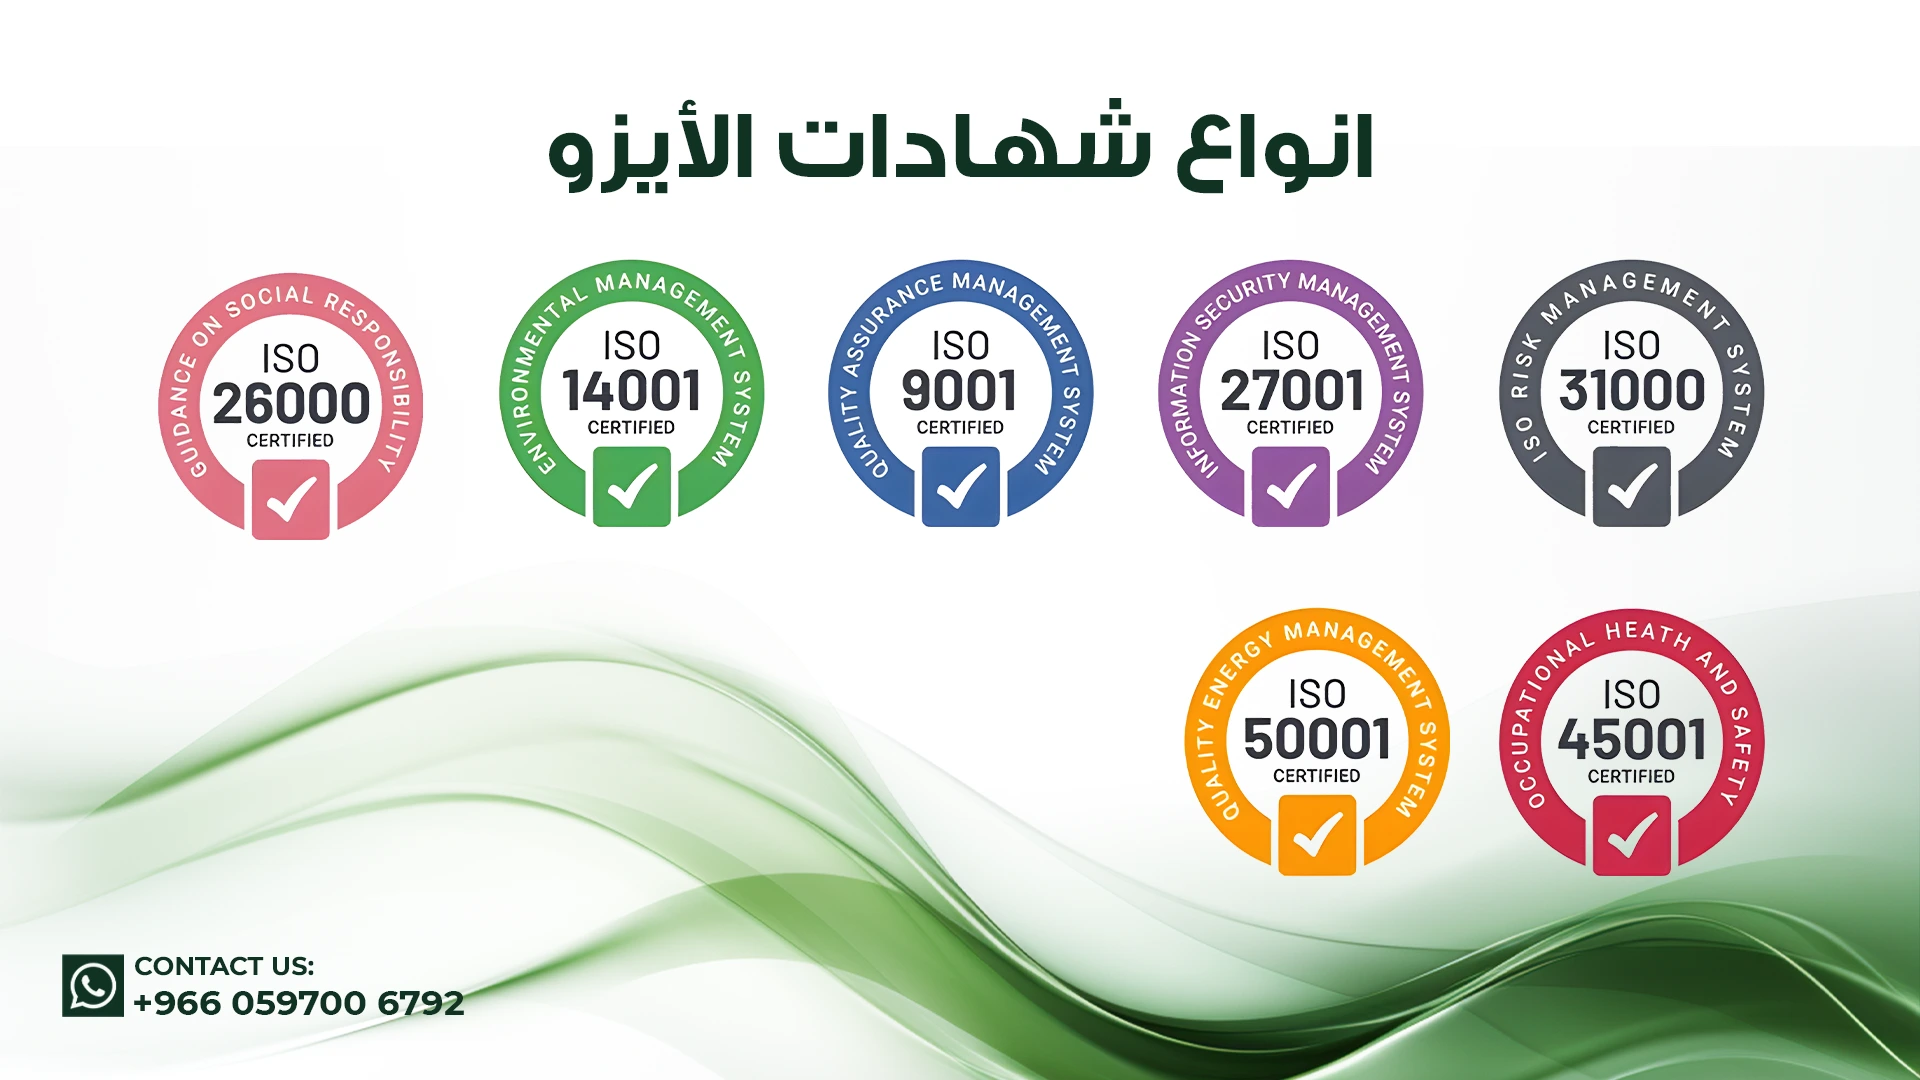
معيار أيزو 9001 ISO خاص بتطبيق نظام إدارة الجودة بوجهٍ عام، ومعيار أيزو 14001 خاص بنظام إدارة البيئة، بينما نظام أيزو 45001 خاص بتطبيق نظام إدارة الصحة والسلامة المهنية في المؤسسات.