نظام إدارة أمن المعلومات أيزو 27001 هو أشهر وأهم المعايير العالمية المعتمدة التي تهتم بتطبيقها العديد من الشركات والمؤسسات من مختلف قطاعات ومجالات العمل، خصوصًا أنه يوفر آلية احترافية دقيقة وفعالة لإدارة أمن المعلومات، ولاحقًا، سوف نتعرف على نظام أيزو لإدارة أمن المعلومات وأهميته ومبادئه وكيف يمكن تطبيقه ودور شركة صناع الجودة الحديثة MQM في ذلك أيضًا بالتفصيل.
ما هو نظام إدارة أمن المعلومات iso 27001
نظام إدارة أمن المعلومات ISO/IEC 27001:2022 هو المعيار الدولي العالمي المعترف به الصادر من المنظمة الدولية لتوحيد المقاييس international organization for standardization iso وهو يوفر إطار يمكن من خلاله للمؤسسات تطبيق نظام إدارة أمن معلومات بشكل يساعدها على حماية سرية وأمان المعلومات والبيانات سواء الخاصة بالعملاء أو بيانات المؤسسة ذاتها.
اطلب استشارتك المجانية واحصل على شهادة ISO 27001 بسهولة.
ما هي المبادئ الثلاثة لـ ISO 27001؟
يقوم نظام إدارة أمن المعلومات ISO 27001: 2022 على 3 مبادئ رئيسية، هي:
السرية
لا بد أن يكون لدى المؤسسة آلية ونظام فعال يساعدها على حماية بيانات العملاء الحساسة كما هو الحال في البنوك وشركات الاتصالات التي تتعامل مع بيانات حساسة جدًا وخطيرة وتتطلب توفير أعلى قدر من الحماية والسرية.
السلامة
سلامة البيانات في ضوء نظام أمن المعلومات عني أن يكون هناك نزاهة ودقة بيانات فائقة واتساق في هذه البيانات دون أن يحدث بها أي أخطاء أو يتخللها أي تزوير أو تغيير.
التوافر
يجب أيضًا أن يوفر نظام إدارة أمن المعلومات في المؤسسة آلية واضحة يمكن من خلالها استرجاع هذه البيانات في أي وقت مع مراعاة الحفاظ على هذه البيانات أيضًا من السرقة أو الضياع.
قد يهمك: تكلفة شهادة الأيزو 27001 في السعودية
أهمية تطبيق نظام إدارة أمن المعلومات
من خلال تطبيق نظام أيزو 27001 لإدارة أمن المعلومات، سوف تتمكن المؤسسات من جني عدد كبير من الفوائد المهمة، مثل:
حماية فائقة للمعلومات
تطبيق نظام إدارة أمن المعلومات iso 27001 يوفر للمؤسسة نظام حقيقي فعال واحترافي وموثوق لحماية أمن المعلومات والبيانات بها وفق أعلى درجات الحماية والأمان المتبعة عالميا لإدارة أمن المعلومات.
تعزيز ثقة العملاء والمستثمرين
لا شك أن الشركات الحاصلة على شهادة أيزو 27001 كون محل ثقة من العملاء لأنهم يكونوا مطمئنين على أمان وسلامة وسرية بياناتهم، خصوصًا بالمؤسسات التي تتعامل مع بيانات حساسة وسرية للغاية مثل البنوك وشركات الاتصالات والجهات الحكومية.
كما أن تطبيق نظام أيزو 27001 أيضًا يعزز من ثقة المستثمرين أيضًا ويجعلهم مقبلين على التعامل مع المؤسسات لضمان وجود نظام فعال يحمي كل ما يخص البيانات والمعلومات الحساسة بها.
تحسين إدارة مخاطر أمن البيانات
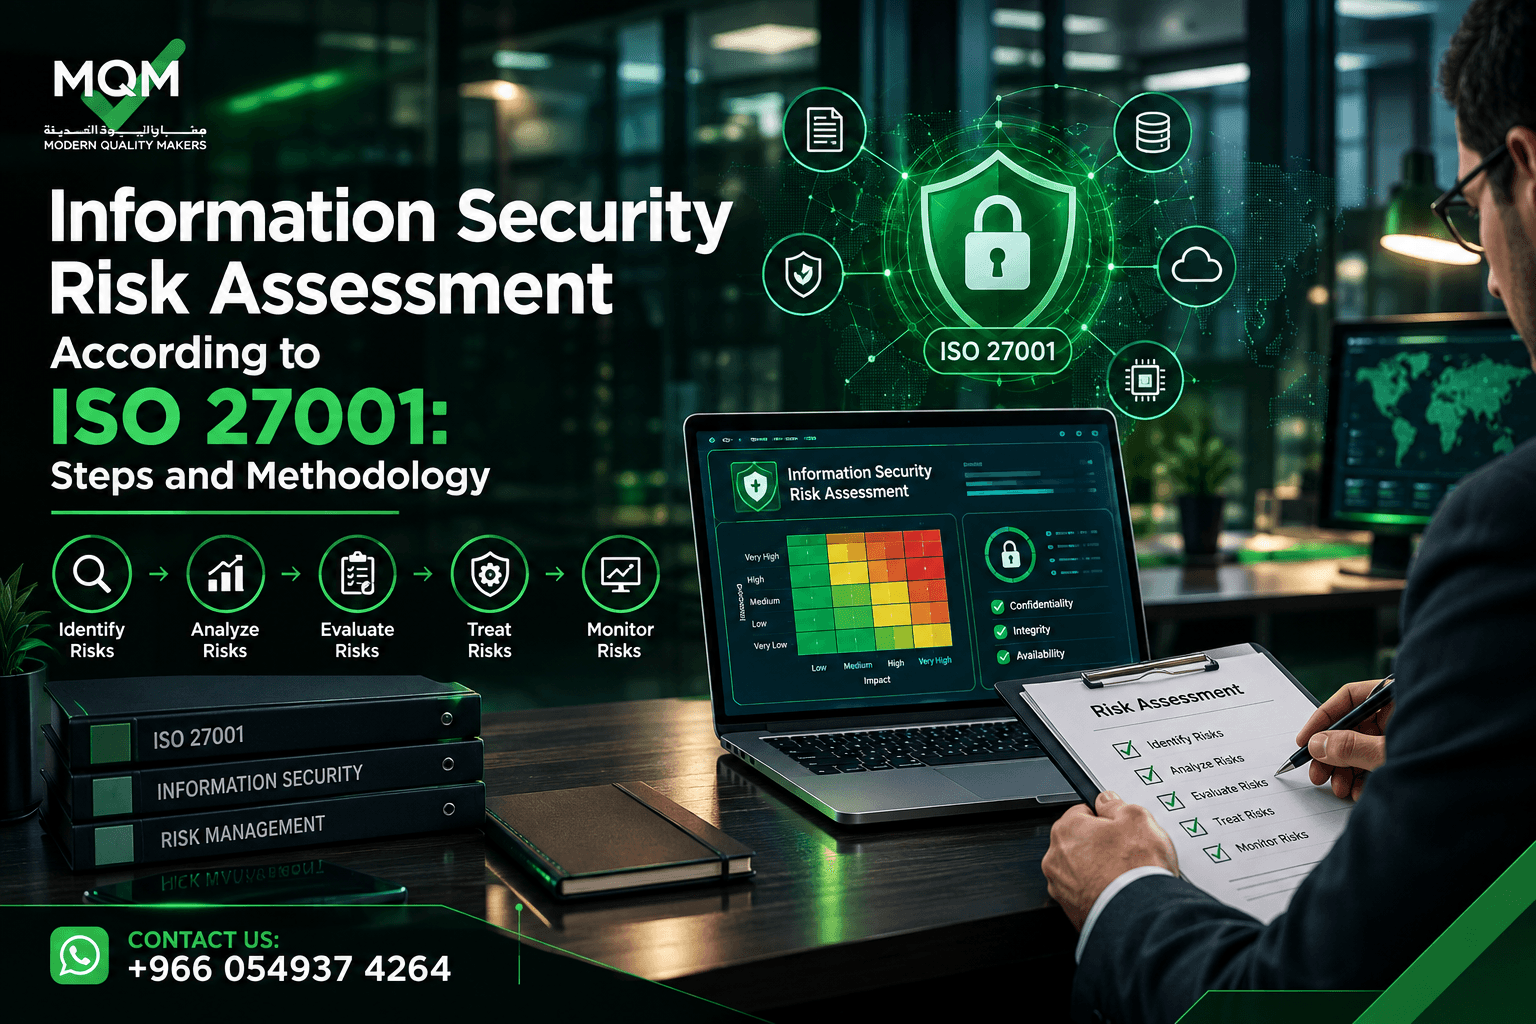
عبر تطبيق نظام أيزو 27001 سوف يكون لدى المؤسسة آلية خاصة تستطيع من خلالها تحليل وتحديد مخاطر أمن المعلومات المحتملة التي يمكن أن تتعرض له، ومن ثم تكون قادرة على تجنب تلك المخاطر وتقليل آثارها ومواجهتها باحترافية وكفاءة حال حدوثها.
الأفضلية والميزة التنافسية
حصول مؤسستك أيضًا على شهادة ISO 27001 يعطيها ميزة تنافسية كبيرة جدًا في الأسواق المحلية والدولية، كما إنه يعطيها الأفضلية أيضًا ويساعدها على الفوز بالعطاءات والمناقصات الحكومية.
الامتثال للمتطلبات القانونية
هناك بعض اللوائح والتشريعات التي تضعها الدول من أجل إلتزام المؤسسات بتوفير آلية فعالة لحماية أمن المعلومات بها، ولا شك أن تطبيق نظام أيزو 27001 يكون دليل مؤكد على الامتثال التام بالمؤسسة لهذه القوانين والتشريعات بالكامل.
قد يهمك: اجراءات الحصول على شهادة الايزو 2025
ما هي خطوات تطبيق نظام أيزو 27001؟
تتخلص الخطوات الرئيسية التي يجب أن تتبعها أي مؤسسة لتطبيق نظام أيزو 27001 والتي يجب أن تتم بمساعدة شركة استشارات وتأهيل أيزو متخصصة مثل صناع الجودة الحديثة MQM بالسعودية لضمان الامتثال الصحيح والسريع كل متطلبات هذا المعيار، وتتمثل تلك الخطوات فيما يلي:
- دراسة المؤسسة ميدانيًا وتحديد نوع البيانات التي تتعامل معها ونطاق تطبيق النظام، مع تحليل وتحديد نوع مخاطر أمن المعلومات المحتملة التي يمكن أن تتعرض لها المؤسسة.
- تطبيق استراتيجية تحليل الفجوة Gap analysis بالمؤسسة لمعرفة ما هي مدى جاهزية هذه المؤسسة تطبيق النظام والمتطلبات التي تنقصها لاستيفاء الشروط من خلال تحديد نقاط التحسين المطلوبة بدقة.
- وضع نظام إدارة أمن معلومات مخصص للمؤسسة متوافق مع طبيعة مخاطر أمن المعلومات المحتملة بها ويستوفي أيضًا كل مبادئ وشروط معيار أيزو 27001:2022.
- البدء في تطبيق النظام ولا بد أن يكون ذلك وفق خطة محددة وعلى مدار جدول زمني محدد لتجنب التأخير أو الأخطاء، ولا بد أن يكون هناك مراقبة مباشرة من الإدارة العليا وفريق الأيزو بالمؤسسة على تطبيق النظام.
- بعد الانتهاء من تطبيق نظام أيزو 27001 يتم عمل تدقيق داخلي شامل بواسطة مستشارين وخبراء الأيزو للتأكد أن المؤسسة قد استوفت كل مبادئ وشروط المعيار بشكل كامل وبدون أخطاء.
- ثم يتم عمل تدقيق نهائي بواسطة جهة خارجية معتمدة لمنح شهادات الأيزو للمؤسسات، وبعد أن تقوم الجهة الخارجية بتقييم النظام والتأكد من استيفاء الشروط والمبادئ كاملة، تتم الموافقة على اعتمادها رسميًا ومنحها شهادة أيزو 27001.
كيف تساعدك MQM في تطبيق نظام إدارة أمن المعلومات باحترافية وسرعة؟
شركة صناع الجودة الحديثة MQM في المملكة العربية السعودية تعد من أنجح الشركات التي قد ساعدت عدد كبير من الشركات والمؤسسات في تطبيق واستيفاء كل شروط ومتطلبات نظام إدارة أمن المعلومات ISO 27001 باحترافية فائقة.
حيث إن خبراء الأيزو لدينا المتخصصين في مواصفة أيزو 27001 يقومون بتحليل المؤسسة بدقة وتحديد نطاق التطبيق ومخاطر أمن المعلومات، ومن ثم؛ يتم وضع نظام متوافق مع مدى جاهزية المؤسسة لاستيفاء كل شروط ومبادئ المعيار من خلال توفير المتطلبات اللازمة فقط والإشراف على تنفيذ النظام أيضًا للتأكد من عدم وجود أخطاء أو تأخير.
ولقد تمكنت الشركات التي قد استعانت بخدمات شركتنا في استيفاء متطلبات المعيار وتحقيق الشروط كاملة بأقل تكاليف ممكنة وتمكنت أيضًا من اجتياز التدقيق النهائي وإصدار شهادة الأيزو في فترة وجيزة ومن أول مرة.
ونحن ندعم المؤسسات كليًا بداية من التحليل المبدئي ووضع وتطبيق وتدقيق النظام والدعم أثناء التدقيق الخارجي، مع تقديم الدعم اللازم للمؤسسات لتتمكن من تطوير وتحديث النظام بعد الحصول على الشهادة، وإلى جانب ذلك؛ فإن خدماتنا مقدمة بأقل الأسعار، خصوصًا أننا نهدف في المقام الأول إلى نشر معايير الجودة والتميز المؤسسي بين شركات ومؤسسات المملكة بالقطاعين العام والخاص ولا نركز على مجرد جني الأرباح فقط.
فإذا كنت ترغب في تطبيق نظام إدارة أمن المعلومات ISO/ISMS 27001:2022 بسرعة وثقة.. فلا تتردد في التواصل معنا اليوم.
الأسئلة الشائعة حول نظام إدارة أمن المعلومات
ما هو نظام إدارة أمن المعلومات ISO 27001؟
هو المعيار العالمي الدولي الصادر من المنظمة الدولية لتوحيد المقاييس في المواصفة ISO/ISMS 27001:2022 لمساعدة المؤسسات على تطبيق نظام إدارة أمن المعلومات وفق إطار وبنود محددة ومتفق عليها عالميًا.
كيف آخذ شهادة ISO 27001؟
من خلال تطبيق نظام إدارة أمن المعلومات وفق مواصفة أيزو 27001، ثم اجتياز التقييم النهائي الخارجي بنجاح.
ما هي الركائز الثلاثة الرئيسية لأمن المعلومات؟
الركائز الثلاثة الرئيسية لنظام أمن المعلومات هي: السرية، السلامة، والتوافر.