تواجه الشركات والمؤسسات مخاطر متعددة قد تؤثر في استمرارية الأعمال وتحقيق الأهداف، بدايةً من المخاطر المالية والتشغيلية، وصولًا إلى مخاطر الامتثال والتكنولوجيا والسمعة. لذلك، أصبحت إدارة المخاطر جزءًا مهمًا من التخطيط الاستراتيجي واتخاذ القرارات.
يوفر معيار ISO 31000 إرشادات تساعد المؤسسات على تحديد المخاطر وتحليلها وتقييمها ومعالجتها بطريقة منظمة، مع مراعاة طبيعة أنشطتها وأهدافها والبيئة التي تعمل فيها. ويُعد ISO 31000 للشركات مرجعًا يمكن الاستفادة منه لبناء منهجية واضحة لإدارة المخاطر ودمجها في العمليات اليومية.
في هذا الدليل من Quality Makers، نستعرض مفهوم ISO 31000، ومبادئه، وإطار إدارة المخاطر، والخطوات العملية لتحديد المخاطر وتقييمها ومعالجتها، بالإضافة إلى فوائده وكيفية تطبيقه داخل المؤسسات.
يساعد ISO 31000 للشركات على وضع منهجية واضحة للتعامل مع حالات عدم اليقين، وربط تقييم المخاطر بالأهداف الاستراتيجية والتشغيلية للمؤسسة.
ما هو نظام إدارة المخاطر ISO 31000 للشركات؟
يشير نظام إدارة المخاطر إلى السياسات والإجراءات والعمليات التي تستخدمها المؤسسة لفهم المخاطر التي قد تؤثر في أهدافها، وتحديد أولويات التعامل معها، ومتابعة التغيرات التي قد تؤثر في مستوى المخاطر.
أما ISO 31000 فهو معيار إرشادي دولي صادر عن المنظمة الدولية للتوحيد القياسي (ISO)، يقدم مبادئ وإطارًا وعملية لإدارة المخاطر. ويُستخدم في مختلف القطاعات، سواء كانت المؤسسة صناعية أو خدمية أو مالية أو حكومية أو غير ربحية.
يساعد ISO 31000 للشركات على التعامل مع المخاطر باعتبارها جزءًا من الإدارة والتخطيط، وليس مجرد إجراء يتم اتخاذه بعد وقوع المشكلة. ويشمل ذلك فهم السياق الداخلي والخارجي للمؤسسة، والتواصل مع أصحاب المصلحة، وتحديد المخاطر وتحليلها وتقييمها، ثم اختيار الإجراءات المناسبة للتعامل معها.
ومن المهم توضيح أن ISO 31000 يقدم إرشادات لإدارة المخاطر، وليس متطلبات لنظام إدارة قابل للحصول على شهادة مطابقة من ISO. لذلك، ينبغي التمييز بين تطبيق المعيار داخل المؤسسة وبين الادعاء بالحصول على شهادة معتمدة وفقًا له.
ما هو معيار ISO 31000؟
ISO 31000 هو معيار دولي يقدم إرشادات عامة لإدارة المخاطر، ويمكن تطبيقه على مختلف أنواع المؤسسات والأنشطة والقرارات. ويساعد على توحيد طريقة فهم المخاطر والتعامل معها، بحيث تكون العملية مرتبطة بأهداف المؤسسة واحتياجاتها.
أُصدر إصدار ISO 31000:2018 ليحل محل إصدار 2009، ويقدم إرشادات تتناول مبادئ إدارة المخاطر وإطارها والعملية المستخدمة في تنفيذها. ويجب الرجوع إلى الموقع الرسمي للمنظمة الدولية للتوحيد القياسي للتحقق من أحدث حالة للمعيار وأي تحديثات لاحقة.
وتكمن أهمية ISO 31000 للشركات في مرونته؛ إذ لا يفرض نموذجًا واحدًا يناسب الجميع، بل يتيح لكل مؤسسة تكييف منهجية إدارة المخاطر وفقًا لحجمها وطبيعة نشاطها ومستوى التعقيد الذي تواجهه.
هل يمكن الحصول على شهادة ISO 31000؟
يبحث كثير من المستخدمين عن عبارات مثل ISO 31000 certification و«شهادة ISO 31000»، لكن المعيار نفسه إرشادي ولا يُعد معيارًا قابلًا للشهادة من ISO. ويمكن للمؤسسات تطبيق إرشاداته وتطوير إجراءاتها وتوثيق منهجية إدارة المخاطر لديها.
إذا عرضت جهة تدريب أو استشارات شهادة حضور دورة أو إتمام تدريب مرتبط بـ ISO 31000، فيجب التمييز بين شهادة التدريب وبين شهادة مطابقة لنظام إدارة. كما ينبغي التحقق من طبيعة الشهادة والجهة التي تصدرها قبل الاعتماد على أي ادعاء تسويقي.
ما أهمية ISO 31000 لإدارة المخاطر في المؤسسات؟
تحتاج المؤسسات إلى منهجية واضحة لفهم التحديات المحتملة وتحديد الأولويات وتخصيص الموارد. وتساعد إرشادات ISO 31000 على بناء هذه المنهجية وربطها بالتخطيط والإدارة اليومية.
وتشمل أبرز الفوائد ما يلي:
- تحسين اتخاذ القرارات: من خلال فهم المخاطر المحتملة والنتائج المتوقعة للبدائل المختلفة.
- تقليل المفاجآت التشغيلية: عبر التعرف المبكر على المشكلات التي قد تؤثر في الإنتاج أو تقديم الخدمات.
- دعم استمرارية الأعمال: من خلال التخطيط للتعامل مع الأحداث التي قد تعطل العمليات.
- تحسين استخدام الموارد: بتوجيه الجهد والميزانية إلى المخاطر الأكثر أهمية.
- تعزيز التواصل الداخلي: عبر توضيح المسؤوليات وآليات الإبلاغ عن المخاطر.
- دعم الحوكمة: من خلال توفير معلومات أكثر تنظيمًا للإدارة وأصحاب المصلحة.
ومن خلال تطبيق ISO 31000 للشركات، يمكن تطوير أسلوب أكثر اتساقًا في التعامل مع المخاطر، مع مراعاة أن نتائج التطبيق تعتمد على جودة التنفيذ ومدى ارتباطه بالقرارات الفعلية داخل المؤسسة.
ما المبادئ التي يقوم عليها معيار ISO 31000؟
يستند ISO 31000 إلى مجموعة من المبادئ التي توجه إدارة المخاطر وتساعد على جعلها أكثر فاعلية. ومن أبرزها:
- التكامل: دمج إدارة المخاطر في الحوكمة والاستراتيجية والعمليات بدلًا من عزلها عن أنشطة المؤسسة.
- النهج المنظم والشامل: استخدام خطوات واضحة تساعد على اتساق عملية إدارة المخاطر.
- التخصيص: تصميم المنهجية بما يتناسب مع أهداف المؤسسة وسياقها واحتياجاتها.
- المشاركة: إشراك أصحاب المصلحة والاستفادة من خبراتهم ومعلوماتهم.
- الديناميكية: تحديث تقييم المخاطر مع تغير الظروف والمعلومات.
- الاعتماد على أفضل المعلومات المتاحة: استخدام البيانات والخبرات والافتراضات المعقولة مع توضيح أوجه عدم اليقين.
- مراعاة العوامل البشرية والثقافية: فهم تأثير سلوك الأفراد وثقافة المؤسسة في إدارة المخاطر.
- التحسين المستمر: مراجعة المنهجية والنتائج وتطويرها بمرور الوقت.
وتساعد هذه المبادئ على جعل ISO 31000 للشركات جزءًا من ثقافة المؤسسة، بحيث يصبح الإبلاغ عن المخاطر ومناقشتها مسؤولية مشتركة، وليس مهمة تقتصر على إدارة واحدة.
يؤكد ISO 31000 للشركات أهمية دمج إدارة المخاطر في القرارات اليومية، مع مراعاة التغيرات في بيئة العمل واحتياجات أصحاب المصلحة.
ما هي مكونات إطار إدارة المخاطر وفق ISO 31000؟
يوضح إطار إدارة المخاطر كيفية تنظيم المسؤوليات والأنشطة اللازمة لدعم تطبيق إدارة المخاطر داخل المؤسسة. ويتطلب ذلك التزام القيادة، وتحديد الأدوار، وتوفير الموارد، ودمج إدارة المخاطر في العمليات القائمة.
وتشمل مكونات الإطار الرئيسية:
القيادة والالتزام: توضيح دور الإدارة العليا في دعم إدارة المخاطر وتحديد التوجه العام والمسؤوليات.
التكامل: ربط إدارة المخاطر بالاستراتيجية والحوكمة والتخطيط والعمليات اليومية.
التصميم: فهم السياق الداخلي والخارجي، وتحديد الأدوار والموارد وآليات التواصل وإعداد التقارير.
التنفيذ: تطبيق الإجراءات المحددة وإدماجها في القرارات والأنشطة التشغيلية.
التقييم: مراجعة مدى ملاءمة الإطار وفاعليته مقارنة بالأهداف المحددة.
التحسين: معالجة أوجه القصور وتطوير الإطار وفقًا للتغيرات والنتائج.
ويختلف هذا الإطار عن عملية إدارة المخاطر نفسها؛ فالإطار يهتم بكيفية تنظيم الإدارة داخل المؤسسة، بينما تركز العملية على تحديد المخاطر وتحليلها وتقييمها ومعالجتها ومتابعتها.
يمكن الاستفادة من ISO 31000 للشركات في توضيح مسؤوليات الإدارات، وتحديد آليات التواصل والإبلاغ، ومراجعة مدى فاعلية إطار إدارة المخاطر بصورة دورية.
ما هي خطوات عملية إدارة المخاطر؟
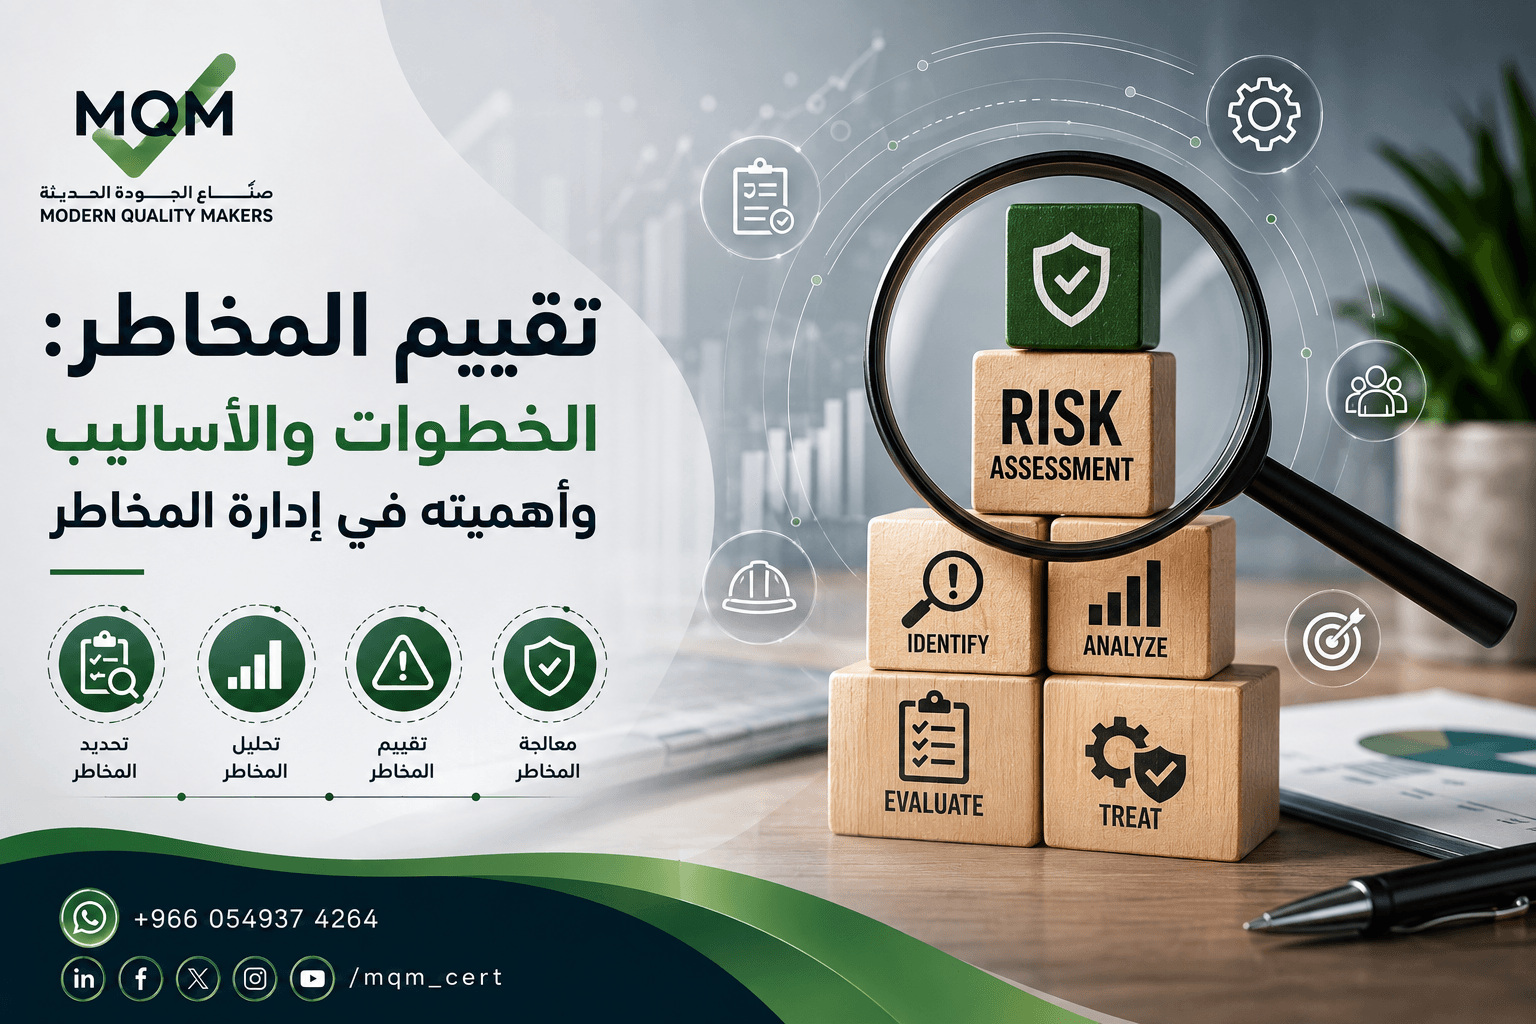
تتضمن عملية إدارة المخاطر مجموعة من الأنشطة المترابطة التي يمكن تكييفها وفق طبيعة المؤسسة. ويشمل ISO 31000 التواصل والتشاور، وتحديد النطاق والسياق والمعايير، وتقييم المخاطر، ومعالجتها، ثم المتابعة والمراجعة والتوثيق وإعداد التقارير.
وتشمل الخطوات الأساسية:
- تحديد النطاق والسياق والمعايير: تحديد النشاط أو القرار محل التقييم، وفهم الظروف المحيطة به، ووضع معايير لتقدير المخاطر.
- تحديد المخاطر: التعرف على الأحداث أو الظروف المحتملة التي قد تؤثر في الأهداف.
- تحليل المخاطر: فهم أسباب كل خطر واحتمال حدوثه والنتائج المحتملة والضوابط الموجودة.
- تقييم المخاطر: مقارنة نتائج التحليل بالمعايير المحددة لتحديد الأولويات.
- معالجة المخاطر: اختيار الإجراءات المناسبة لتجنب الخطر أو تقليله أو مشاركته أو قبوله وفق الظروف.
- المتابعة والمراجعة: التأكد من استمرار ملاءمة التقييم وفاعلية الإجراءات.
- التوثيق وإعداد التقارير: تسجيل النتائج والقرارات والمسؤوليات لدعم المراجعة والشفافية.
وتُعد هذه الخطوات أساسًا عمليًا للاستفادة من ISO 31000 للشركات، مع ضرورة التواصل والتشاور مع الأطراف المعنية خلال العملية، وليس في مرحلة واحدة فقط.
يوفر ISO 31000 للشركات إرشادات تساعد على تنظيم مراحل تحديد المخاطر وتحليلها وتقييمها ومعالجتها، بما يتناسب مع طبيعة كل نشاط.
كيف يتم تحديد وتحليل وتقييم المخاطر؟
تبدأ إدارة المخاطر بتحديد ما يمكن أن يحدث، ثم فهم أسبابه ونتائجه، وأخيرًا تقدير مدى أهميته مقارنة بمعايير المؤسسة.
تحديد المخاطر
تحدد المؤسسة الأحداث التي قد تؤثر في تحقيق أهدافها، ويمكن جمع المعلومات من سجلات الحوادث، وملاحظات الموظفين، وشكاوى العملاء، وتقارير التدقيق، وتحليل العمليات، والتغيرات في السوق.
تحليل المخاطر
يتناول تحليل المخاطر أسباب الخطر واحتمال حدوثه وتأثيره، مع مراجعة الضوابط القائمة ومدى فاعليتها. ويمكن استخدام تقديرات وصفية مثل منخفض ومتوسط ومرتفع، أو أساليب كمية عند توفر البيانات المناسبة.
تقييم المخاطر
تُقارن نتائج التحليل بالمعايير التي حددتها المؤسسة، بهدف تحديد المخاطر التي تحتاج إلى معالجة عاجلة وتلك التي يمكن مراقبتها أو قبولها ضمن حدود واضحة.
ولا يوجد مقياس واحد يناسب جميع المؤسسات؛ فالمعايير يجب أن تتوافق مع أهداف المؤسسة ومستوى تحملها للمخاطر والمتطلبات القانونية والتنظيمية ذات الصلة.
ما أنواع المخاطر التي تواجه الشركات؟
تختلف المخاطر وفق القطاع وحجم المؤسسة وطبيعة أنشطتها، لكن يمكن تقسيمها إلى فئات رئيسية تساعد على تنظيم التقييم:
- المخاطر الاستراتيجية: مثل تغيرات السوق أو المنافسة أو القرارات التي لا تتوافق مع أهداف المؤسسة.
- المخاطر التشغيلية: مثل تعطل المعدات أو أخطاء العمليات أو نقص الموارد.
- المخاطر المالية: مثل التدفقات النقدية أو تقلبات الأسعار أو تعثر العملاء في السداد.
- المخاطر القانونية والتنظيمية: مثل عدم الالتزام بالقوانين واللوائح والعقود.
- مخاطر التكنولوجيا والأمن السيبراني: مثل فقدان البيانات أو توقف الأنظمة أو الوصول غير المصرح به.
- مخاطر الموارد البشرية: مثل نقص المهارات أو ارتفاع معدل دوران الموظفين أو ضعف التدريب.
- مخاطر السمعة: مثل الشكاوى المتكررة أو ضعف الشفافية أو التعامل غير المناسب مع الأزمات.
- المخاطر البيئية والصحية: مثل الحوادث المهنية أو التلوث أو سوء إدارة الموارد.
وتساعد ISO 31000 للشركات على بناء منهجية موحدة لتقييم هذه الأنواع المختلفة، دون افتراض أن جميع المخاطر لها الأهمية نفسها أو تحتاج إلى أسلوب معالجة واحد.
كيف يتم تصنيف المخاطر داخل المؤسسة؟
يهدف تصنيف المخاطر إلى تنظيمها في مجموعات تسهّل تحليلها وتحديد المسؤوليات المتعلقة بها. ويمكن تصنيف المخاطر حسب مصدرها، أو الإدارة التي تتأثر بها، أو احتمال وقوعها، أو حجم تأثيرها، أو مدى سرعة التعامل المطلوب معها.
ومن الأدوات المستخدمة مصفوفة المخاطر، التي تقارن بين احتمال الحدوث وشدة التأثير. وقد تستخدم المؤسسة مستويات مثل منخفض ومتوسط ومرتفع، بشرط تعريف كل مستوى ووضع معايير واضحة لاستخدامه.
مثال: قد تصنف المؤسسة تعطل نظام تقني تعتمد عليه العمليات اليومية باعتباره خطرًا تشغيليًا وتقنيًا. ويُقدّر مستوى الخطر وفق احتمال التعطل وتأثيره في تقديم الخدمة، ثم تُحدد الإجراءات المناسبة مثل النسخ الاحتياطي وخطط استعادة الأنظمة.
وينبغي مراجعة التصنيف دوريًا؛ لأن تغير الظروف أو ظهور معلومات جديدة قد يغير مستوى المخاطر وأولويات التعامل معها.
عند تطبيق ISO 31000 للشركات، يمكن للمؤسسة إعداد سجل موحد يصنف المخاطر حسب مصدرها واحتمال حدوثها وتأثيرها، مع تحديد المسؤول عن متابعة كل خطر.
كيف يتم التعامل مع المخاطر ومعالجتها؟
بعد تقييم المخاطر، تختار المؤسسة طريقة التعامل المناسبة وفق مستوى الخطر والأهداف والموارد المتاحة. وتشمل الخيارات الشائعة:
تجنب الخطر: تعديل النشاط أو القرار بحيث لا يعود الخطر قائمًا، عندما يكون ذلك ممكنًا ومناسبًا.
تقليل الخطر: اتخاذ إجراءات تخفض احتمال وقوعه أو تحد من تأثيره، مثل تحسين إجراءات التشغيل أو زيادة التدريب أو تطبيق ضوابط تقنية.
مشاركة الخطر: استخدام ترتيبات مناسبة لتوزيع بعض الآثار المالية أو المسؤوليات مع طرف آخر، مثل التأمين أو بعض التعاقدات، وفق شروطها.
قبول الخطر: الإبقاء على الخطر بعد تقييمه عندما يكون ضمن الحدود المقبولة للمؤسسة، مع توثيق القرار ومبرراته ومتابعته.
ويجب أن تتضمن خطة المعالجة الإجراء المطلوب، والمسؤول عن تنفيذه، والموارد اللازمة، والموعد المستهدف، وطريقة قياس الفاعلية. ويساعد ذلك على تحويل نتائج التقييم إلى خطوات عملية بدلًا من الاكتفاء بتسجيل المخاطر في جدول.
ما فوائد تطبيق ISO 31000 في الشركات؟
يمكن أن يساهم تطبيق إرشادات ISO 31000 في تحسين تنظيم المعلومات المتعلقة بالمخاطر وربطها بالقرارات. ومن أبرز الفوائد المحتملة:
- توفير رؤية أوضح للمخاطر التي قد تؤثر في الأهداف.
- تحسين ترتيب الأولويات وتوزيع الموارد.
- دعم التخطيط للطوارئ واستمرارية العمليات.
- تعزيز التنسيق بين الإدارات.
- توثيق القرارات المتعلقة بقبول المخاطر أو معالجتها.
- تحسين قدرة المؤسسة على مراجعة النتائج والتعلم من الحوادث.
وتعتمد هذه الفوائد على مدى دمج المنهجية في عمل المؤسسة، وجودة المعلومات المستخدمة، ومشاركة الإدارة والعاملين، وفاعلية إجراءات المتابعة.
كيف يساعد ISO 31000 في تحسين القرارات داخل المؤسسة؟
تحتاج القرارات الإدارية إلى فهم الفرص والمخاطر والنتائج المحتملة لكل بديل. ويساعد ISO 31000 على تنظيم هذه المعلومات بحيث تتمكن الإدارة من مقارنة البدائل وفق معايير واضحة بدلًا من الاعتماد على الانطباعات وحدها.
على سبيل المثال، عند دراسة إطلاق خدمة جديدة، يمكن للمؤسسة تقييم المخاطر المالية والتشغيلية والتقنية والتنظيمية المرتبطة بها، وتقدير تأثير كل خطر، ثم تحديد الضوابط المطلوبة قبل الإطلاق.
كما يمكن استخدام نتائج التقييم لتحديد ما إذا كان من الأفضل تعديل خطة التنفيذ أو تخصيص موارد إضافية أو تأجيل القرار حتى تتوفر معلومات أكثر. ولا يضمن هذا النهج اتخاذ قرار صحيح في جميع الحالات، لكنه يساعد على جعل القرار أكثر وضوحًا واستنادًا إلى المعلومات المتاحة.
كيف يمكن للشركات تطبيق ISO 31000؟
يمكن للمؤسسة البدء بتطبيق إرشادات ISO 31000 تدريجيًا وفق احتياجاتها، من خلال الخطوات التالية:
- الحصول على دعم الإدارة العليا وتحديد أهداف عملية إدارة المخاطر.
- تعيين المسؤوليات وتحديد الإدارات والأطراف المشاركة.
- فهم السياق الداخلي والخارجي والمتطلبات ذات الصلة.
- إعداد سجل للمخاطر يتضمن وصف الخطر وأسبابه وآثاره والضوابط الحالية.
- تحديد معايير الاحتمال والتأثير ومستويات قبول المخاطر.
- تقييم المخاطر وترتيبها حسب الأولوية.
- إعداد خطط المعالجة وتحديد المسؤولين والمواعيد والموارد.
- متابعة تنفيذ الإجراءات وقياس فاعليتها.
- مراجعة النتائج وتحديث السجل عند تغير الظروف.
- توثيق القرارات والتقارير والاستفادة من الدروس المستفادة.
ويُفضل البدء بالعمليات الأكثر أهمية أو الأكثر تعرضًا للمخاطر، ثم توسيع نطاق التطبيق تدريجيًا. كما ينبغي تدريب الموظفين المعنيين على كيفية تحديد المخاطر والإبلاغ عنها واستخدام أدوات التقييم.
إن تطبيق ISO 31000 للشركات لا يعني مجرد إعداد سجل للمخاطر، بل يتطلب استمرار المراجعة والتواصل وربط النتائج بالقرارات والمسؤوليات داخل المؤسسة.
إن الاستفادة من ISO 31000 للشركات لا تتوقف عند إعداد سجل للمخاطر، بل تشمل المتابعة المستمرة وتحديث التقييمات والاستفادة من النتائج لتحسين القرارات.
الخاتمة
تساعد إدارة المخاطر المؤسسات على فهم التحديات المحتملة والاستعداد لها بطريقة أكثر تنظيمًا، بدلًا من التعامل مع المشكلات بعد وقوعها فقط. ويوفر ISO 31000 إرشادات يمكن تكييفها لتحديد المخاطر وتحليلها وتقييمها ومعالجتها ومتابعتها، مع دمج هذه الأنشطة في التخطيط والعمليات اليومية.
ويعتمد نجاح التطبيق على التزام الإدارة، ووضوح المسؤوليات، وجودة المعلومات، وفاعلية إجراءات المعالجة، والمراجعة المستمرة. لذلك، ينبغي النظر إلى إدارة المخاطر باعتبارها ممارسة مستمرة تدعم اتخاذ القرارات وتحسين الأداء، وليست إجراءً يتم تنفيذه مرة واحدة.
هل تسعى مؤسستك إلى تطوير منهجية أكثر فاعلية لإدارة المخاطر؟ تساعدك Quality Makers على فهم وتطوير ممارسات إدارة المخاطر وفق أفضل الممارسات والمعايير المناسبة لطبيعة أعمالك وأهدافك.
الأسئلة الشائعة حول ISO 31000 وإدارة المخاطر
ما هي معايير ISO 31000؟
ISO 31000 هو معيار إرشادي دولي لإدارة المخاطر، يقدم مبادئ وإطارًا وعملية يمكن للمؤسسات تكييفها وفق أهدافها وطبيعة أنشطتها. ولا يفرض نموذجًا موحدًا لجميع المؤسسات.
ما هي إدارة المخاطر في المؤسسات؟
هي عملية منظمة لتحديد المخاطر التي قد تؤثر في الأهداف، وتحليل احتمال حدوثها وتأثيرها، وتقييم أولوياتها، واختيار الإجراءات المناسبة للتعامل معها ومتابعتها.
ما هي خطوات عملية إدارة المخاطر؟
تشمل تحديد النطاق والسياق والمعايير، وتحديد المخاطر وتحليلها وتقييمها ومعالجتها، ثم المتابعة والمراجعة والتوثيق وإعداد التقارير، مع التواصل والتشاور مع أصحاب المصلحة.
ما هي الخطوات الخمس لعملية تقييم المخاطر؟
يمكن تلخيص تقييم المخاطر عمليًا في خمس خطوات: تحديد المخاطر، وتحديد من أو ما قد يتأثر بها، وتحليل الاحتمال والتأثير، وتقييم مستوى الخطر مقارنة بالمعايير، ثم تحديد الإجراءات المناسبة. وهذا تلخيص عملي، وليس تقسيمًا حرفيًا إلزاميًا واردًا في ISO 31000.
ما هي أنواع المخاطر الرئيسية؟
تشمل المخاطر الاستراتيجية والتشغيلية والمالية والقانونية والتقنية ومخاطر الموارد البشرية والسمعة والمخاطر البيئية والصحية. وتختلف أهميتها من مؤسسة إلى أخرى.
ما هي أنواع المخاطر في العمل؟
قد تشمل الحوادث المهنية، وتعطل المعدات، والأخطاء التشغيلية، ونقص التدريب، ومشكلات سلاسل التوريد، وفقدان البيانات، وعدم الالتزام بالمتطلبات التنظيمية.
كيف يتم تصنيف المخاطر؟
يمكن تصنيف المخاطر حسب مصدرها أو نوعها أو الإدارة المسؤولة عنها أو احتمال حدوثها وشدة تأثيرها. وتُستخدم مصفوفة المخاطر أحيانًا لتحديد مستويات الأولوية وفق معايير المؤسسة.
ما هي معايير ISO 31000 لإدارة المخاطر؟
يوفر ISO 31000 مبادئ وإطارًا وعملية لإدارة المخاطر، لكنه لا يفرض نظامًا واحدًا ثابتًا على جميع المؤسسات. ويمكن تكييف إرشاداته وفق السياق والأهداف والاحتياجات.
ما هي بعض الأمثلة على المخاطر؟
من الأمثلة تعطل نظام تقني، أو تأخر مورد رئيسي، أو ارتفاع تكلفة المواد، أو فقدان بيانات مهمة، أو وقوع حادث مهني، أو عدم الالتزام بمتطلب قانوني.
ما أهمية ISO 31000 للشركات؟
يساعد على تنظيم عملية إدارة المخاطر، وتحسين فهم التهديدات المحتملة، ودعم اتخاذ القرارات، وتحديد الأولويات، ومتابعة الإجراءات التي تهدف إلى تقليل الآثار السلبية.
ما فوائد تطبيق ISO 31000 في المؤسسات؟
تشمل الفوائد المحتملة تحسين التنسيق بين الإدارات، وتوثيق القرارات، وتوجيه الموارد للمخاطر المهمة، ودعم استمرارية الأعمال، وتعزيز المراجعة والتحسين المستمر.
كيف يتم تطبيق ISO 31000 داخل الشركة؟
يبدأ التطبيق بتحديد الأهداف والمسؤوليات، وفهم السياق، وإعداد سجل المخاطر، وتحديد معايير التقييم، ثم وضع خطط المعالجة ومتابعتها ومراجعتها دوريًا.
ما الفرق بين تقييم المخاطر وتحليل المخاطر؟
تحليل المخاطر هو فهم طبيعة الخطر وأسبابه واحتمال حدوثه وتأثيره. أما تقييم المخاطر فهو مقارنة نتائج التحليل بمعايير محددة لتحديد الأولويات واتخاذ قرار بشأن الحاجة إلى المعالجة.
كيف تساعد إدارة المخاطر في اتخاذ القرارات؟
تساعد الإدارة على مقارنة البدائل وفهم الآثار المحتملة لكل قرار، وتحديد الإجراءات اللازمة لتقليل المخاطر، وتوضيح مستوى عدم اليقين الذي قد يؤثر في تحقيق الأهداف.